Authentification unique avec Microsoft Entra ID
Aucun mot de passe distinct à gérer. Votre authentification multifacteur, vos règles d’accès conditionnel et votre procédure de départ s’appliquent à Vericia dès le premier jour.
Sécurité
Vous détenez les pièces d’identité, les données d’actionnariat et les coordonnées bancaires de personnes qui vous ont accordé leur confiance. Vericia est conçue, développée et testée pour que seules les bonnes personnes de votre cabinet puissent les voir, et chaque accès est consigné.
Dans le produit
L’accès est refusé sauf si un rôle l’accorde expressément. Les rôles combinent modules, actions et juridictions : un administrateur de Jersey ne voit jamais un dossier mauricien.
Aucun mot de passe distinct à gérer. Votre authentification multifacteur, vos règles d’accès conditionnel et votre procédure de départ s’appliquent à Vericia dès le premier jour.
Les droits de lecture, de modification et d’approbation sont accordés par module et par juridiction via des équipes, chacune limitée aux entités qu’elle suit. Les droits sont vérifiés sur chaque dossier, pas seulement sur chaque écran.
Chaque dossier appartient à un seul cabinet, identifié à partir du compte connecté et jamais à partir de la requête elle-même. Les données d’un cabinet ne peuvent jamais être atteintes par un autre.
Numéros fiscaux, pièces d’identité et comptes bancaires n’affichent que leurs quatre derniers caractères à l’écran, dans les registres, dans les exports et dans Vericia IA.
Les décisions KYC, les validations de filtrage et les modifications des règles ou des honoraires peuvent chacune exiger l’approbation d’une seconde personne.
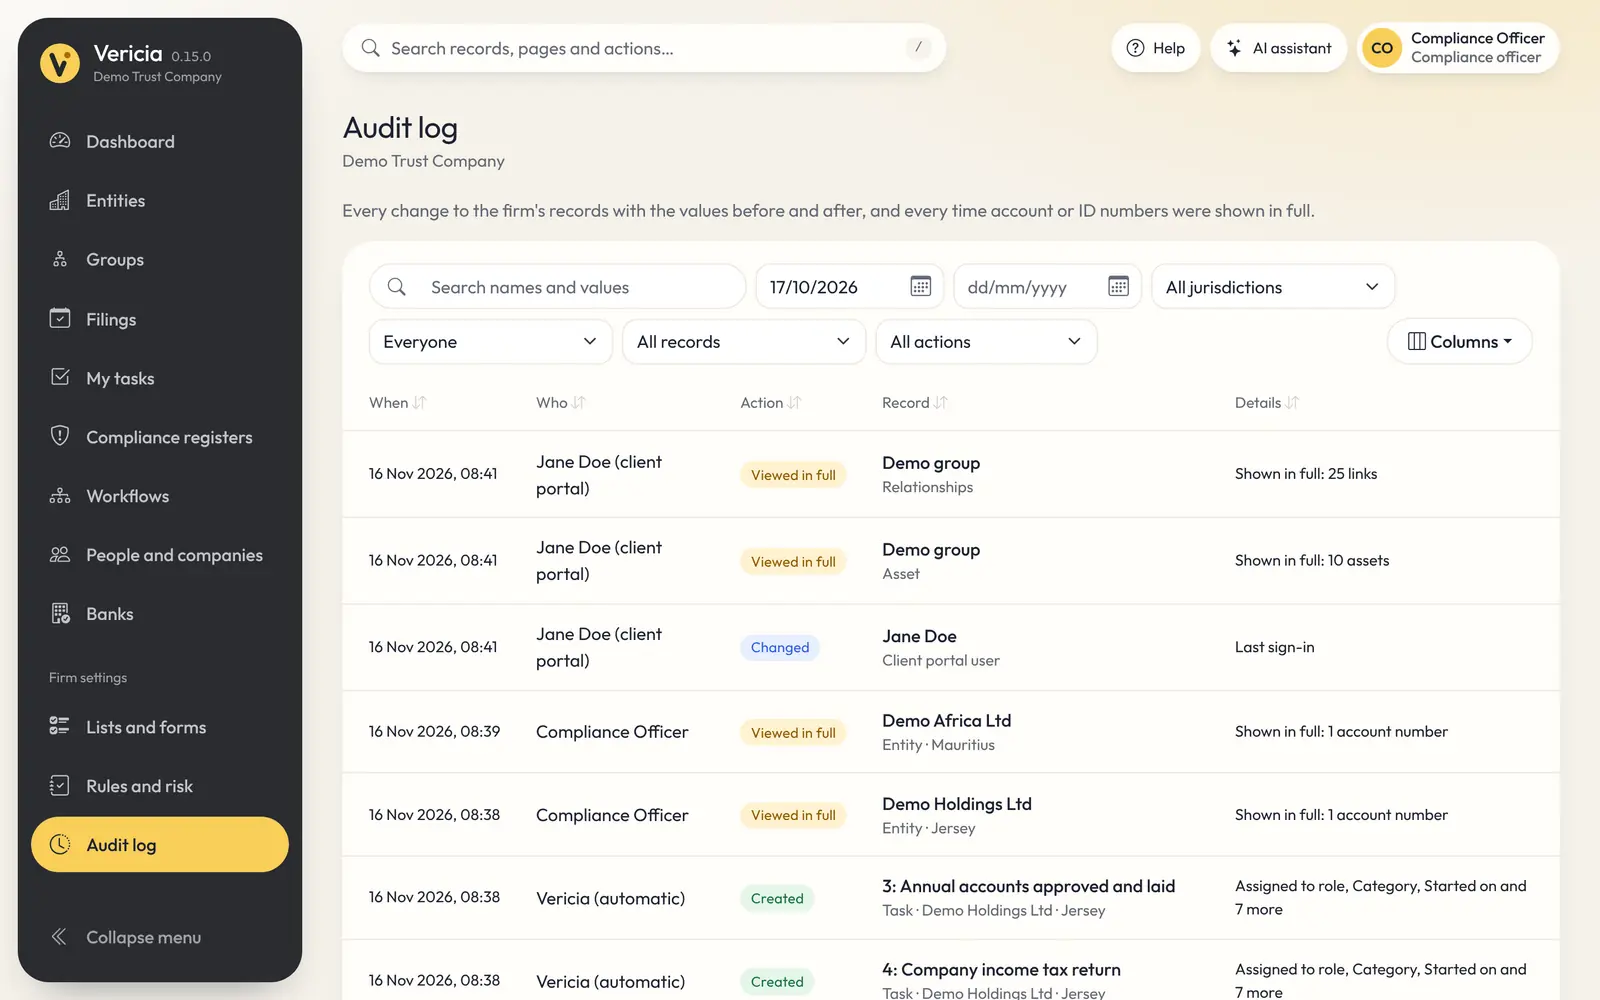
Chaque modification est consignée avec ses valeurs avant et après, son auteur et sa date, ainsi que chaque consultation en entier d’un numéro masqué.
Dans notre façon de la construire
Chaque modification suit une politique documentée de développement sécurisé, avec des contrôles de sécurité automatisés à chaque build. Un build qui échoue à un contrôle n’est pas publié.
Où elle fonctionne
Toutes les connexions utilisent TLS 1.2 ou plus récent, imposé par HSTS.
Les bases de données sont chiffrées en AES-256 grâce au chiffrement transparent des données d’Azure SQL.
Les services s’authentifient entre eux et auprès d’Azure Key Vault par des identités managées, et non par des mots de passe stockés.
Sauvegardes automatiques des bases de données avec restauration à un instant donné.
Une politique de sécurité du contenu stricte et des en-têtes de sécurité sur chaque réponse.
Si vous pensez avoir trouvé une vulnérabilité, merci de la signaler en toute confidentialité à contact@vericia.net. Nous vous répondrons rapidement.
IA et intégrations
Voyez par vous-même
Réservez une démonstration de 45 minutes. Dites-nous quelles juridictions vous administrez, et nous vous montrerons Vericia à l’œuvre sur des structures comme les vôtres.